
Сервер KF2: бан игрока по IP через iptables без webadmin
Как сообщает автор, после обновления от 8 декабря 2020 года единственным встроенным способом выгнать нарушителя на сервере Killing Floor 2 стало зайти на сервер самому. Если это невозможно, а тролля нужно убрать немедленно, выручит бан IP на уровне файрвола. Здесь описан Linux на базе Debian; на других дистрибутивах порядок похож.
Что потребуется
- Умение пользоваться webadmin KF2, чтобы увидеть данные игроков, включая IP.
- Базовые знания Linux и права sudo.
- Для удалённого сервера - SSH-клиент, например PuTTY.
Порядок действий
- В webadmin найдите нарушителя и запишите его IP.
- Откройте терминал на сервере или подключитесь через PuTTY, указав IP сервера и порт SSH.
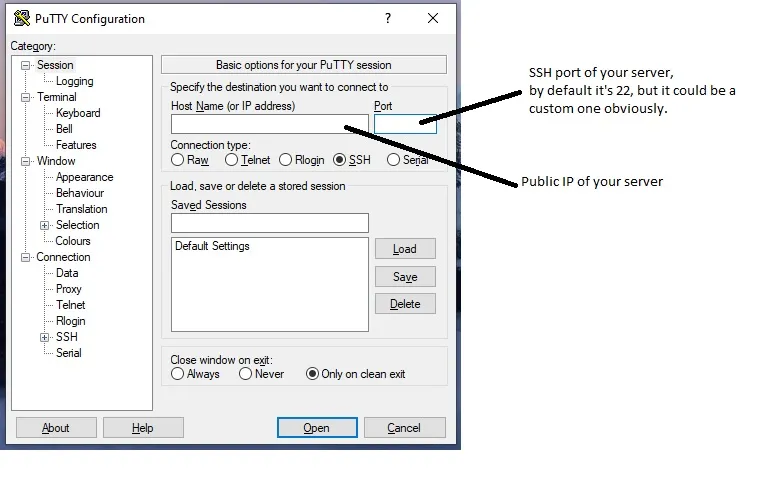 PuTTY: укажите IP удалённого сервера и порт SSH.
- Войдите с правами sudo (если вы не root) и выполните:
iptables -A INPUT -s <IP игрока> -j DROP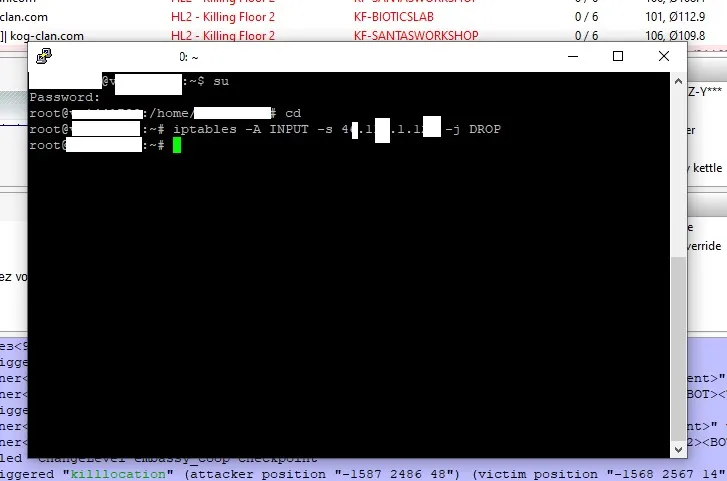 Команда iptables, отбрасывающая все пакеты с выбранного IP.
- Закройте терминал. Игрок должен исчезнуть и не сможет вернуться с этого IP.
Примечания
- Бан действует до перезагрузки операционной системы. Для постоянного бана сохраните правила iptables в файл и загружайте его при старте скриптом, добавив в него плохой IP.
- На Windows-сервере используйте брандмауэр Windows: подключитесь удалённо (Remote Desktop) и добавьте правило блокировки для IP.
- У игроков с динамическим IP есть шанс вернуться с нового адреса, а общий IP может заблокировать и невиновных, поэтому применяйте метод осторожно.
Общую настройку сервера см. на странице выделенного сервера.
Вопросы и ответы
- Зачем банить по IP на сервере KF2?
- По словам автора, после обновления декабря 2020 года обычный способ кикнуть или забанить игрока - зайти на свой сервер. Если это невозможно, запасной вариант - заблокировать IP игрока на файрволе.
- Какая команда банит IP?
- iptables -A INPUT -s <IP игрока> -j DROP, выполняется с sudo на сервере.
- Бан постоянный?
- Нет, он действует до перезагрузки ОС. Чтобы сделать его постоянным, сохраните правила и загружайте сохранённый файл iptables при старте системы.
